

網頁伺服器是企業網站、政府服務及各類網路應用的重要基礎設施,全球廣泛使用的NGINX近日發布重大安全更新,修補兩項涉及HTTP/2通訊協定的嚴重漏洞,引起資安單位高度關注。
中央社11月21日報導指出,數位發展部資通安全署說明,此次漏洞編號為CVE-2026-123633及CVE-2026-123007,依通用漏洞評分系統CVSS 4.0版,兩項漏洞嚴重度均達9.2分。問題與系統處理HTTP/2時的記憶體管理異常有關。
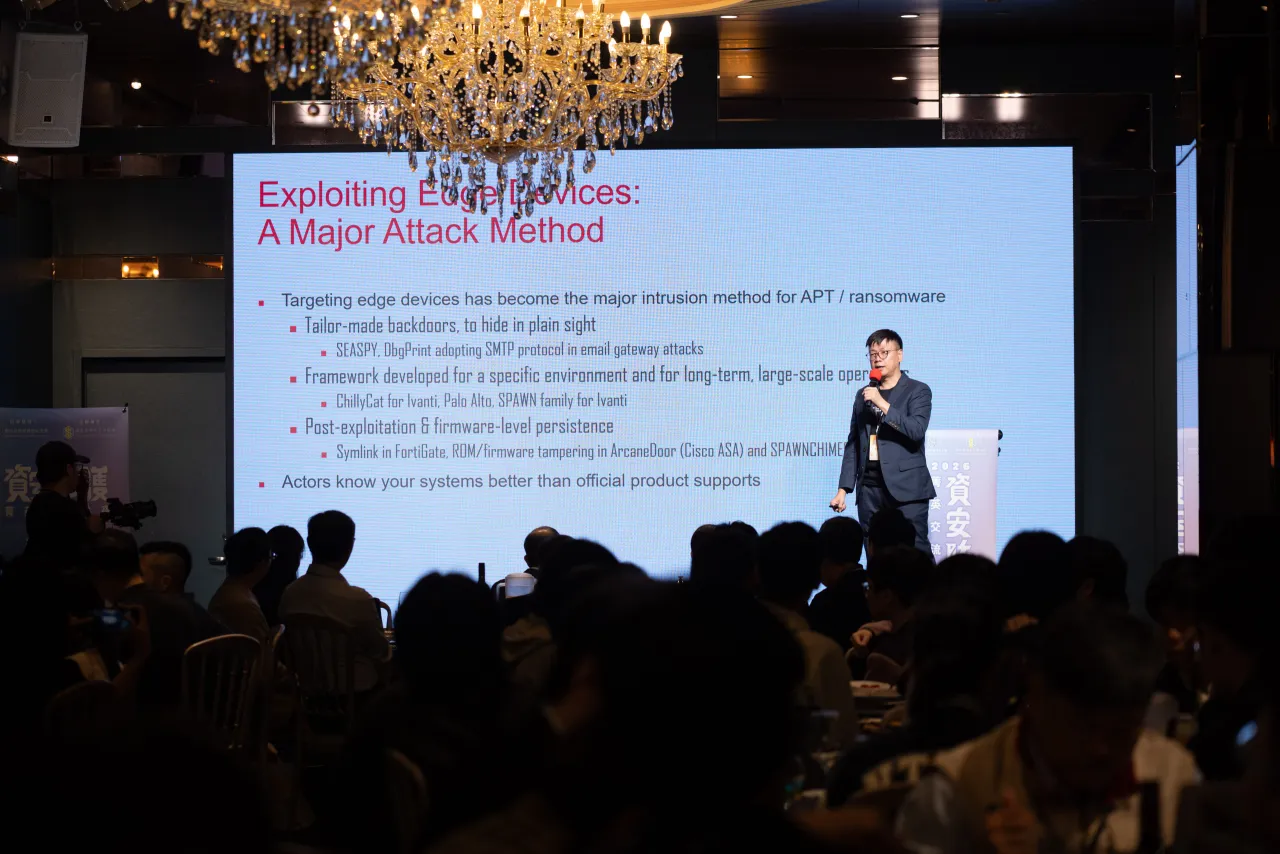
資安署提醒,攻擊者可能透過遠端方式利用漏洞執行惡意程式,進而取得伺服器權限,造成敏感資料遭竊或網路服務中斷。由於NGINX廣泛應用於網站、應用程式介面及反向代理服務,受影響系統範圍不容忽視。
資安署呼籲政府機關、企業及網站管理者儘速確認版本並完成更新;若短時間內無法升級,應評估暫時關閉HTTP/2功能等緩解方式,同時檢查系統日誌、異常程序及對外連線紀錄,以降低遭入侵風險。
消息來源與原始發布時間:
- 中央社:NGINX釋重大安全更新,資安署籲儘速升級防範入侵,2026/11/21 11:51,12:04更新。